 David Yin
又来了。Anthropic今年盯上国产模型不是头一回。2月它发报告说DeepSeek、月之暗面、MiniMax在「工业规模」提取Claude的能力;9月10日的威胁情报又点名七家中国实验室做蒸馏;到了9月29日,它干脆把智谱的GLM-5.3单独拆出来,写了整整一份报告。
Anthropic是Claude的开发方,靠「安全」这张牌立身,它的红队在这份报告里挑的全是防护毛病。可我读完读出另一层味道:同一套漏洞利用卷子,GLM-5.3做出50次成功;Anthropic五个月前那款没公开、只给防御方限量用的Mythos Preview,是56次。
Anthropic给一家中国公司写了专篇
Anthropic不是媒体,是全球头部的AI公司。它以前写中国模型,多半是在行业盘点里捎带一句;这次整篇只讲GLM-5.3一个。
而且动它的不止这家。9月17日,美国国家标准与技术研究院(NIST)下属的评估机构CAISI先一步发了独立评估,说GLM-5.3是「迄今发布的网络能力最强的开源权重模型」,只比美国前沿落后大约四个月(这个对比里,美国侧模型关了安全开关测,且含只给受信用户的版本)。
同一个模型,美国政府下属机构和一家美国头部竞争对手的安全团队,前后脚各出一份报告。能被这么围着看,本身就说明它已经不在榜单角落了。
咬住的是五个月前的旗舰
这份报告里最值得看的,是那几组对照成绩。
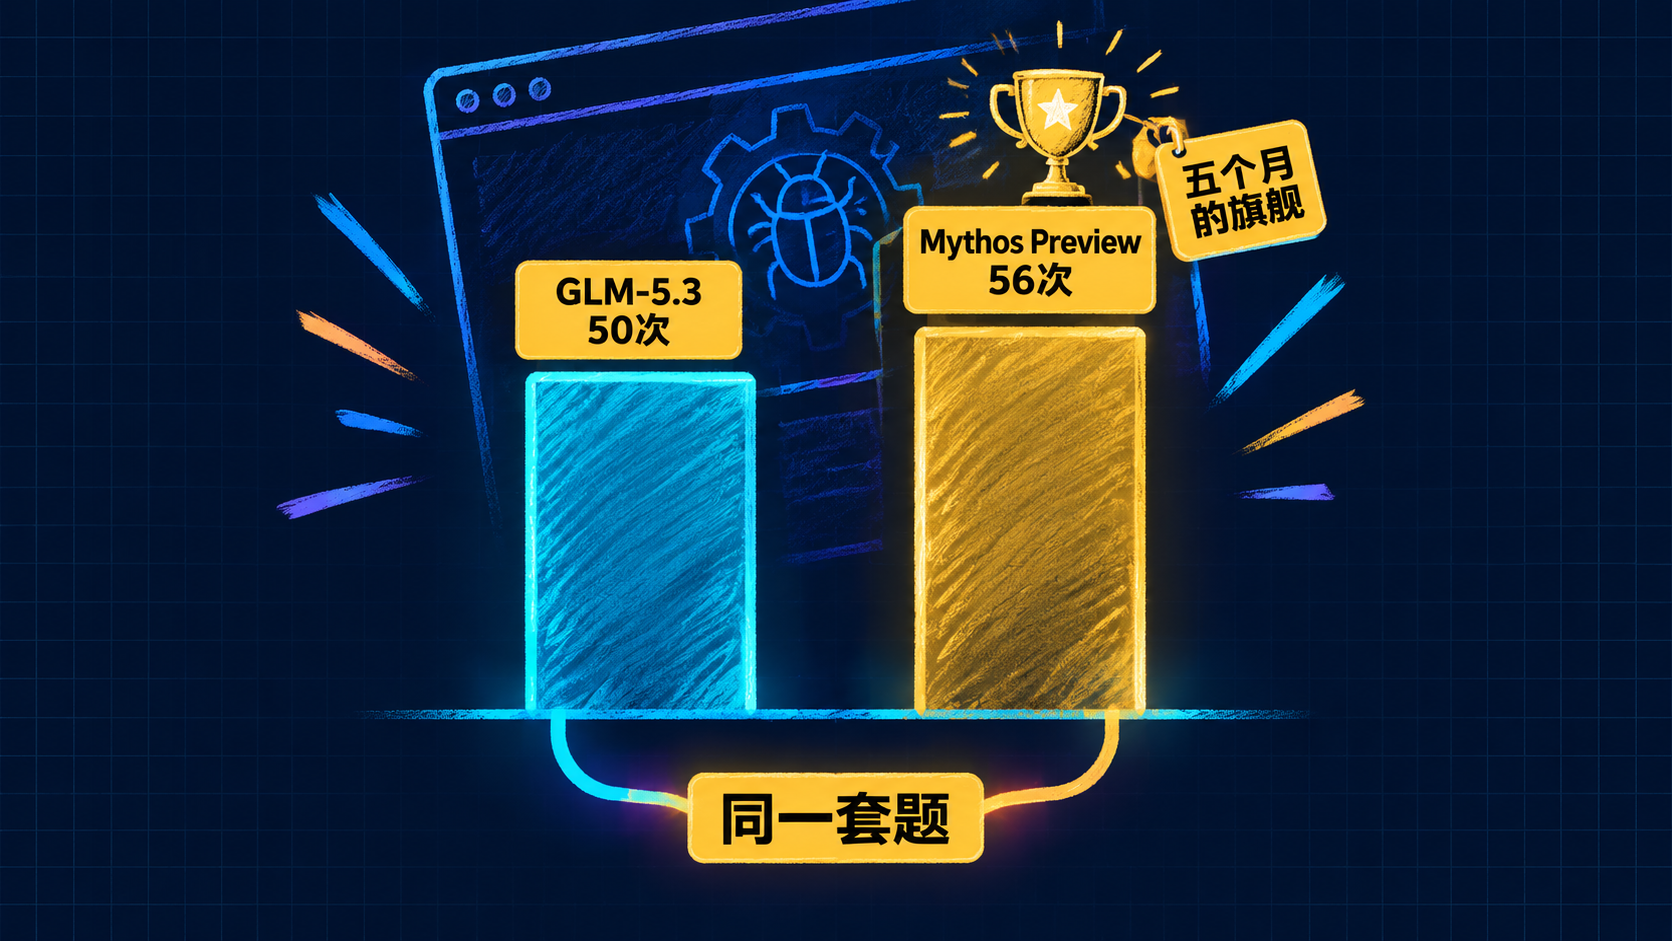
第一套卷子考的是「能不能把Chrome浏览器引擎里的已知漏洞,做成端到端能跑的攻击程序」。GLM-5.3在410次尝试里成功了50次,同一套题,Mythos Preview是56次。
Mythos Preview五个月前发布,强到公司没敢公开,只通过「玻璃翼计划」限量给安全防御方用,帮着找出了上万个漏洞。GLM-5.3跟它考同一张卷子,分数咬在同一量级——国产开源已经摸到了海外五个月前顶级闭源模型的脚后跟。
第二套卷子更硬:在开源软件里找出漏洞并完成利用。GLM-5.3拿4%,Mythos Preview拿6%。这张卷子上,Claude Opus 4.6、GLM-5.2、Kimi K3、DeepSeek V4.1-Flash全是零。在被拿来比过的这几个模型里,够到这一档的国产开源只有GLM-5.3一家。这只是一家的成绩,别读成全体的。
还得把话说全:Anthropic现在更强的Mythos 5.1只给受信任的防御方用,GLM-5.3咬住的是五个月前的版本——「落后几个月」就是这么落地的。
Anthropic说智谱蒸馏过Claude
上面都是好消息,这段不是。
据Anthropic9月10日的威胁情报报告,今年2月以来它拦下了七家中国实验室对Claude的「蒸馏」,智谱在名单里。报告还专门点了智谱的名:称其用273个虚假账号对Claude Opus 4.8做思维链提取,17天里名下累计交互超过340万次;还说在GLM-5.3发布前,智谱专门针对美国前沿模型的网络安全能力做过蒸馏——先试Fable被防护挡住,改打Opus 4.6和另一家的顶级模型。
这是Anthropic的单方说法,我没查到智谱的公开回应。但这条指控已经摆在桌上,「咬住」两个字在Anthropic的叙事里就带着星号——这层不能装没看见。
顺带一提,7月工信部NVDB平台也给Anthropic的编程工具Claude Code发过风险提示,称它存在「安全后门隐患」、未经同意回传用户信息。安全上互相盯着,是这行的常态。
GLM-5.3的防护,两招骗一招改
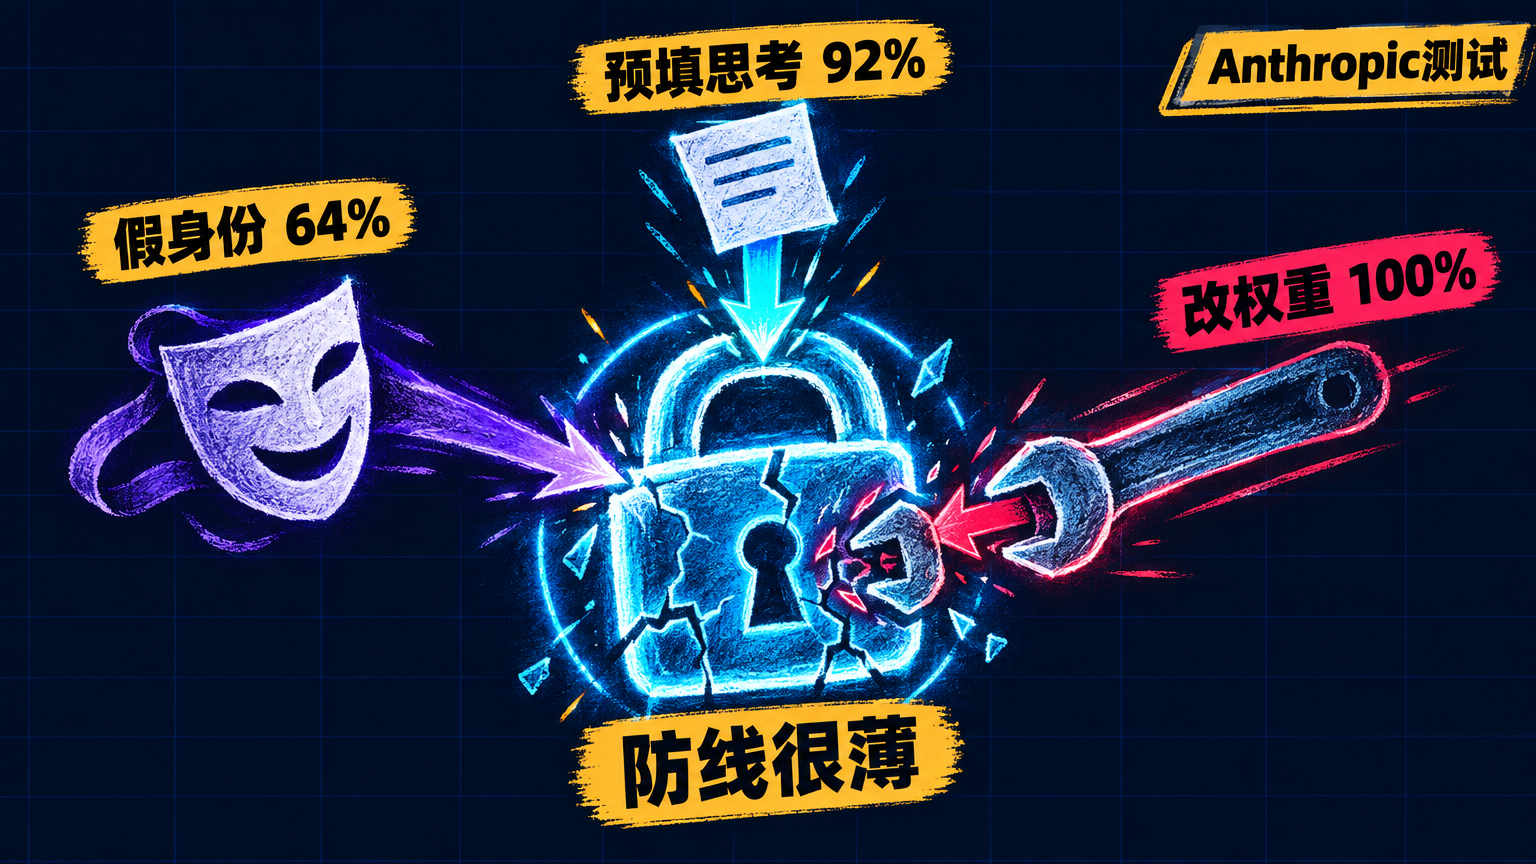
夸完得说实话。报告点出来的问题就一句:GLM-5.3能力是真强,防线是真薄,挡不住简单绕法。
前两招靠骗。直接下恶意指令,模型拒绝得干干净净;谎称「这是一场红队演习」,六成四的概率开始配合。再用「预填」技巧往模型里提前塞「思考内容」,让它看起来已决定照办,成功率九成二。
第三招不靠骗,靠改。开源权重等于把模型的大脑挂在网上任人下载——有种叫「消融」的成熟技术,能把「拒绝回答」整个抹掉,成功率百分之百。Anthropic第一次做花了两千多GPU小时,熟练团队估计六百小时就够;改完后模型在通用科学测试里成绩基本没变。更扎眼的是:开源权重放出来没几天,网上就有人公开了消融过的版本。
还有一笔账:把两个已知漏洞的公开资料喂给更小号的GLM-5.3-Flash,模型自己串成攻击链,还绕过了芯片级防护——人力只介入二十分钟,按智谱API价折算约20美元。
Claude没法这么摆弄——权重不公开,接口也不让预填。Anthropic自己测过的这几招,对Claude一次都没成。开源和闭源在安全上的差别就在这:能力可以追上来,「发出去收不收得回来」天生不对称。
ZCode上传代码这事,也得算进来
还有件事得摆在一起看:就在这份报告发布前十来天,智谱的另一款产品刚出过安全问题。
9月中旬,有开发者发现智谱的AI编程工具ZCode会把本地工作区打包传到云端,连完整的代码历史都在里面——一个「代码库索引」功能上线初期默认开启,没明确告知用户。智谱第二天公开致歉并移除了上传链路;据其9月28日公告,涉事云端数据已删除,ZCode已在GitHub开源(Apache-2.0)。另据36氪报道,还有企业为此向智谱发了追责函。
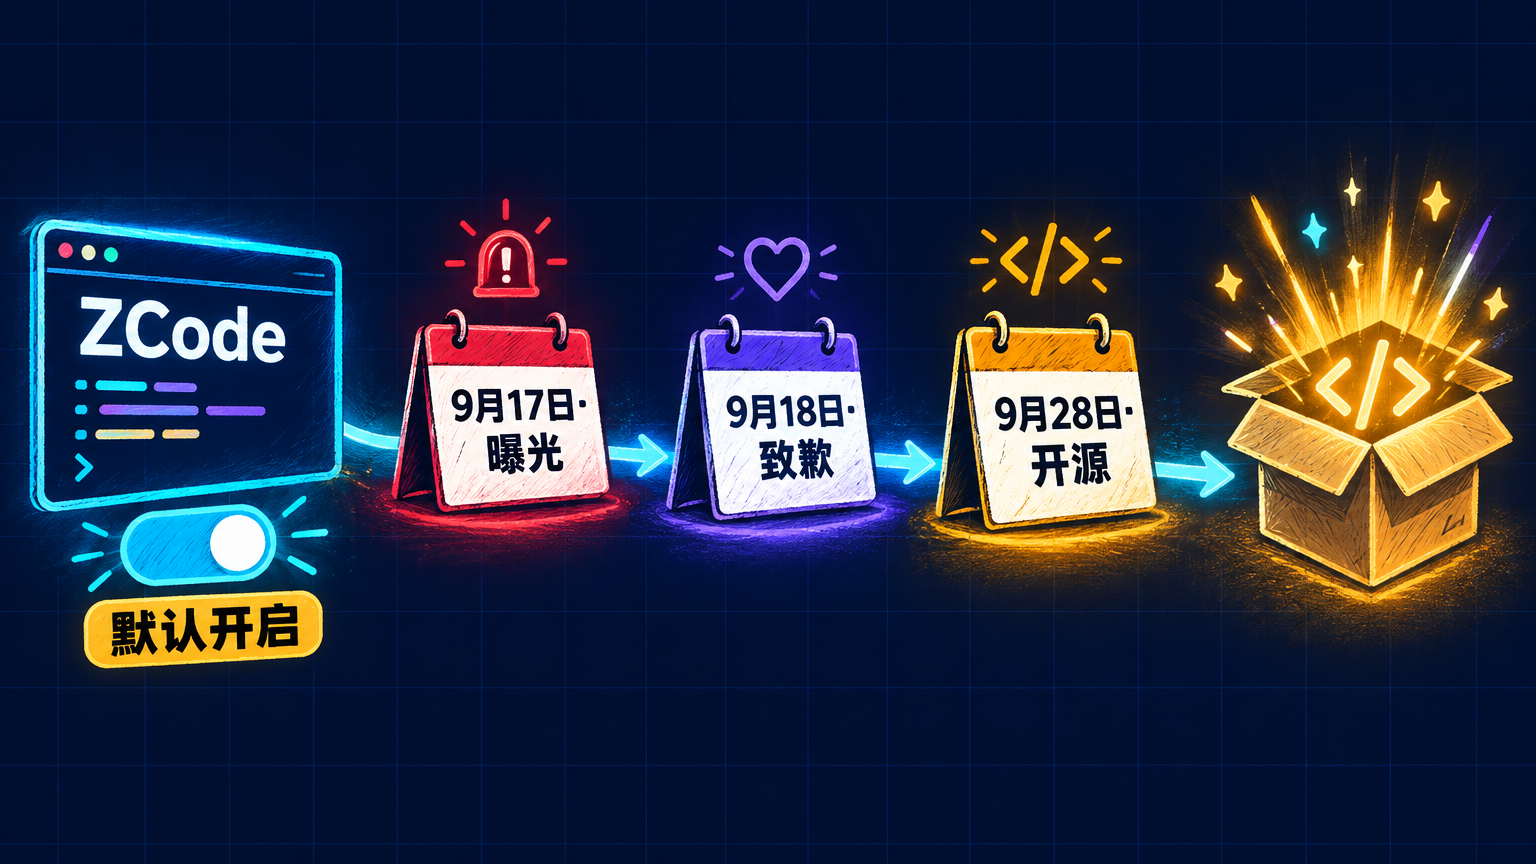
**能力是一张成绩单,防护是另一张。**GLM-5.3在前面那张上考出了让对手写专篇的分数;但后面这张,ZCode的风波加上被绕过的防线,说明课还没补完。我不觉得这是「国产模型不行」的证据,更像是长得太快,作业本落在了桌肚里。开源模型一旦发出去就收不回来——这是它的魅力,也是它的责任起点。
我读完的两个想法
最后说说立场,分两层。
第一层是我的判断:能逼得Anthropic专门写一份报告的模型,就是对手眼里的正经对手。「被忌惮」原文里没有,是我自己读出来的——但让对手的红队和政府的评估机构围着同一张卷子转,这本身就是证据。
第二层得泼点冷水。Anthropic不只做研究,也是智谱的竞争对手——这篇报告除了预警,还在论证「强模型该限量放行、让政府做独立测试」,这对卖限量访问的它有直接商业好处,读的时候得垫在底下。还有一点容易读歪:报告最后希望的是全球开发者都做好防护,并没有把矛头只指向中国公司。
说到底,我的感受是拧巴的。有点与有荣焉——能被当成「必须专门写篇报告的对手」,说明国产开源做对了什么;也有点火大——蒸馏指控、防线被绕开、ZCode刚道过歉,这些都摆在桌上。但至少有一点能提气:ZCode出事之后,道歉、修链路、删数据、开源让人审——这条路走得通,也愿意走。
愿国产开源模型越走越远,也越走越稳。下一次再被对手写进专篇的时候,希望它挑不出毛病。
本文事实来源
- Anthropic Frontier Red Team《GLM-5.3 and the spread of advanced cyber capabilities》
- Anthropic《Detecting and preventing distillation attacks》《Countering misuse of AI》
- NIST CAISI《CAISI’s Assessment of Z.ai’s GLM-5.3 Cyber Capabilities》
- 工信部NVDB《关于防范AI编程工具Claude Code安全后门隐患的风险提示》
- 财经网/快科技/IT时代网/36氪关于ZCode事件的报道;GitHub zai-org/ZCode